聯合醫院外洩5.6萬人資料至暗網 私隱公署揭三大缺失 指醫管局違反私隱條例已發執行通知
發佈時間:18:17 2026-10-30 HKT


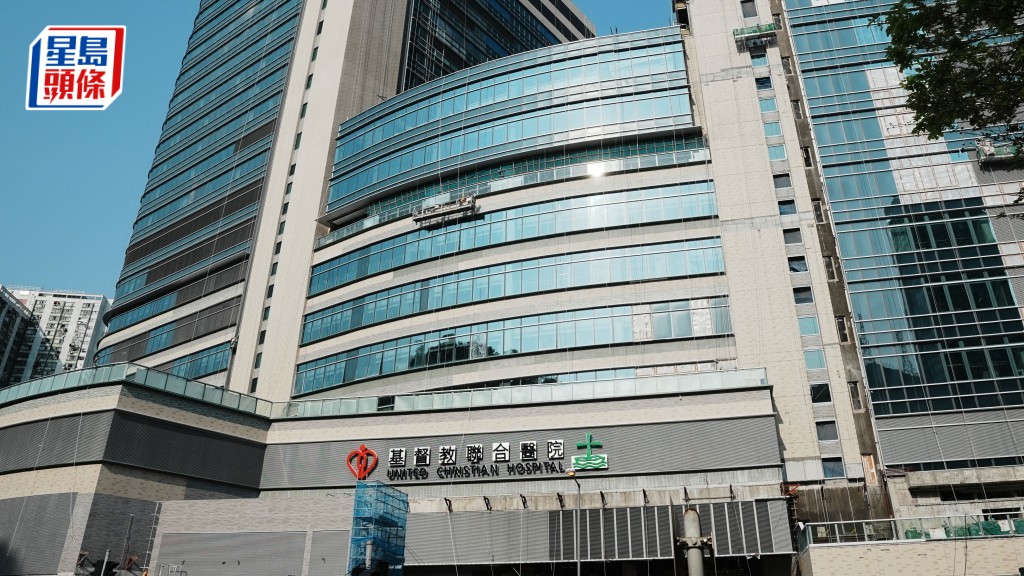
個人資料私隱專員公署今日(30日)發表基督教聯合醫院資料外洩事故調查報告,指出醫管局在監督承辦商、角色存取管控及保安審計方面存在三大缺失,違反《私隱條例》,導致超過5.6萬名病人及員工資料被外洩至暗網。公署已向醫管局送達執行通知,指示其採取糾正措施。醫管局表示,當局接納有關調查結果及建議,並會嚴肅跟進和採取適當行動。
承辦商員工涉竊取5.6萬人敏感資料 醫管局報警並終止合約
是次調查源於醫院管理局於2026年4月3日向個人資料私隱專員公署通報的資料外洩事故。醫管局恆常監察系統偵測到,九龍東醫院聯網一個由承辦商維護的圍術期護理資訊系統,其內部的病人及員工資料已被外洩至暗網。該系統主要用於支援手術室護理工作流程,儲存了外科手術病人的麻醉及圍術期資料,以及相關員工的帳戶資料。
調查證實,涉事承辦商一名任職系統開發員的員工,在未獲醫管局授權的情況下匯出系統內的個人資料,該名員工隨後因涉嫌干犯「有犯罪或不誠實意圖而取用電腦」而被捕。事故共影響56,243人,當中包括55,761名病人及482名九龍東醫院聯網的現職或離職員工。外洩資料包括病人的姓名、香港身份證號碼、性別、出生日期、醫院登記號碼、手術程序詳情與預約日期,以及員工的姓名和職級/職系。
醫管局在事故後已即時通知受影響人士,並全面終止與涉事承辦商的合約。局方同時採取了多項補救措施,包括在有關系統以可阻截檔案傳輸並保存完整審計紀錄的軟件取代原有的遠端存取平台、記錄遠端支援的工作時段、增設端點及資料保障措施、加強對承辦商存取權限的管理、修訂及完善對承辦商系統進行的風險評估,以及建立並維持承辦商系統的中央清單,以加強對承辦商的監督。
私隱專員指有三大保安缺失 違反《私隱條例》
私隱專員公署就外洩事件共進行了三次查訊,並審視了醫管局提供的資料。此外,公署人員曾與醫管局代表進行兩次會面,以了解外洩事件的詳情,公署人員亦就外洩事件到訪聯合醫院,對相關的資訊系統進行實地視察。公署亦考慮了醫管局就外洩事件採取的跟進及補救工作。
個人資料私隱專員鍾麗玲強調,醫管局與承辦商簽訂的合約僅屬保障個人資料的基本手段。鑑於病人醫療資料具高度敏感性,醫管局作為資料使用者,必須採取更具體的措施,確保承辦商在存取系統資料時受到嚴謹的監督與管控。公署在評估醫管局的行政及技術措施後,認為醫管局存在三大缺失,因而違反了《私隱條例》保障資料第4(1)原則中有關個人資料保安的規定。
首先,醫管局對承辦商的存取資料及活動監察嚴重不足。局方並無持有相關系統的存取或資料匯出日誌,亦無要求承辦商定期提交報告,甚至連內部資訊科技人員也缺乏伺服器的登入憑證。更甚者,在事故發生前,局方容許承辦商維護人員在無人陪同下獨自進入伺服器房,造成極大的安全漏洞。
其次,承辦商管理的系統欠缺以角色為本的存取管控。醫管局容許承辦商全面存取系統資料庫內的所有敏感個人資料,卻未有對資料匯出功能施加任何額外的審批或管控,僅依賴合約規定承辦商不得在未經批准的情況下匯出資料,顯然不足以減低相關風險。
最後,局方的保安風險評估及審計工作亦存在不足。醫管局並無為該高風險資訊系統進行獨立的風險評估,內部的保安審計也未有涵蓋相關系統,更從未要求承辦商提交合規審計報告,偏離了其本身的保安政策。因應上述違規事項,私隱專員已正式向醫管局送達執行通知,指示其立即採取糾正措施,防止同類事件再次發生。
私隱公署籲機構加強管理資料處理者 保障資訊安全
私隱專員公署藉此個案提醒所有持有大量個人資料的機構,在委託外部承辦商維護資訊系統時,必須實施更全面的組織與技術防範措施。機構應透過嚴謹的合約條款規範資料處理者,明確訂立強制性的個人資料保安要求,並就違約或未獲授權匯出資料設定清晰罰則。同時,機構應建立獨立的監察機制,包括獨立保管系統及資料匯出紀錄,並在承辦商職員接觸實體系統硬件時進行嚴密監控。
此外,機構必須貫徹最小權限原則,嚴格按照工作需要限制承辦商的存取權限,避免對其授予持續且全面的管理員權限,並透過角色為本的存取管理,停用或嚴格限制其資料匯出功能。在基礎設施控制方面,應優先由機構內部直接管理儲存大量個人資料的系統,確保主要管理員憑證掌握在內部人員手中,避免將控制權拱手相讓。最後,機構必須定期就外判的高風險系統進行針對性保安風險評估,並要求承辦商定期提交獨立的保安審計報告,以核實其資料保安標準是否完全合規。
醫管局:九龍東醫院聯網已即時採取措施
醫管局就公署提出的具體建議表示深表重視。在上述案件發生後,九龍東醫院聯網已即時採取一系列措施,並進行了全面檢討,推行全方位策略以加強資訊系統保安及對外判承辦商的監管,當中包括公署所建議的步驟,以防止不法分子藉著維護系統,非法存取病人及員工的個人資料。九龍東醫院聯網早前已透過不同渠道,通知及向所有受事件影響的病人和員工致歉。
醫管局嚴格要求所有承辦商人員現場存取系統時,必須由獲授權的醫院資訊科技人員陪同,並記錄承辦商人員的身分、存取目的、操作時間,以及帶進及帶離的設備;定期審查涉事資訊系統的資料存取,並要求承辦商定期向醫管局提交審查結果報告,匯報任何異常、未經授權或可疑活動;
醫管局亦加強監管承辦商的存取權限、按職能配置資料存取權限、限制獲授權人員及獲批准情況下的使用,並僅可在特定獲批准的情況下允許資料匯出;及聯網資訊科技部門會聯同醫管局總辦事處資訊科技及醫療信息部根據醫管局《資訊保安政策》,定期就有關系統進行獨立保安風險評估及審查。
發言人強調,醫管局一直高度重視資訊系統安全和個人資料私隱。本局會繼續全天候監察各資訊系統的運作情況,如果發現任何異常情況,會即時採取合適應變措施保障病人及員工私隱。本局亦會與公署等執法機構及專業網絡保安機構保持緊密聯繫,交流保安資訊及情報,持續提升系統保安,加強內部培訓、資料管理政策及指引,定期進行測試和檢討,並採取與時並進的保安技術及方案,以有效防止任何不法行為。